Beveiliging van gebouwbeheer. Van ontwerp tot beheer.
Neem gebouwinstallaties mee in uw beveiligingsaanpak. Stem netwerkverbindingen, toegang, logging en beheer af met uw IT- en installatiebeheerder. Welke maatregelen en koppelingen passen, wordt per omgeving onderzocht.
Gebouwbeheer vraagt om duidelijke verantwoordelijkheden voor beveiliging. Van inrichting tot dagelijks beheer.
Leg vast wie toegang verleent, wijzigingen uitvoert en incidenten opvolgt. Test de afgesproken werking en houd de documentatie actueel.
Lokaal voor snelheid, cloud voor inzicht
Bepaal welke functies lokaal blijven en welke gegevens centraal worden gebruikt. Test het gedrag bij verbindingsverlies en herstel per installatie.
Schematisch voorbeeld: genoemde merken, koppelingen en offline werking moeten voor uw omgeving afzonderlijk worden bevestigd.
Regelaars & sensoren
BACnet · Modbus · M-Bus
Honeywell · Siemens · Schneider · Wago
ControllX lokale controller
Lokaal, autonoom regelend — ook zonder verbinding
Firewall · DMZ
mTLS
outbound only
whitelisting
ControllX Cloud
Analyse · rapportage · multi-site dashboard
Uw beveiligingsdiensten
IdP (Entra/Okta) · SIEM (Splunk, Sentinel, Elastic) · audit log streaming — optioneel, per omgeving ingericht
Wat we vooraf afstemmen
Deze zes beveiligingsonderwerpen bepalen mede de inrichting en het beheer. Leg per onderwerp vast wat wordt geleverd en getest.
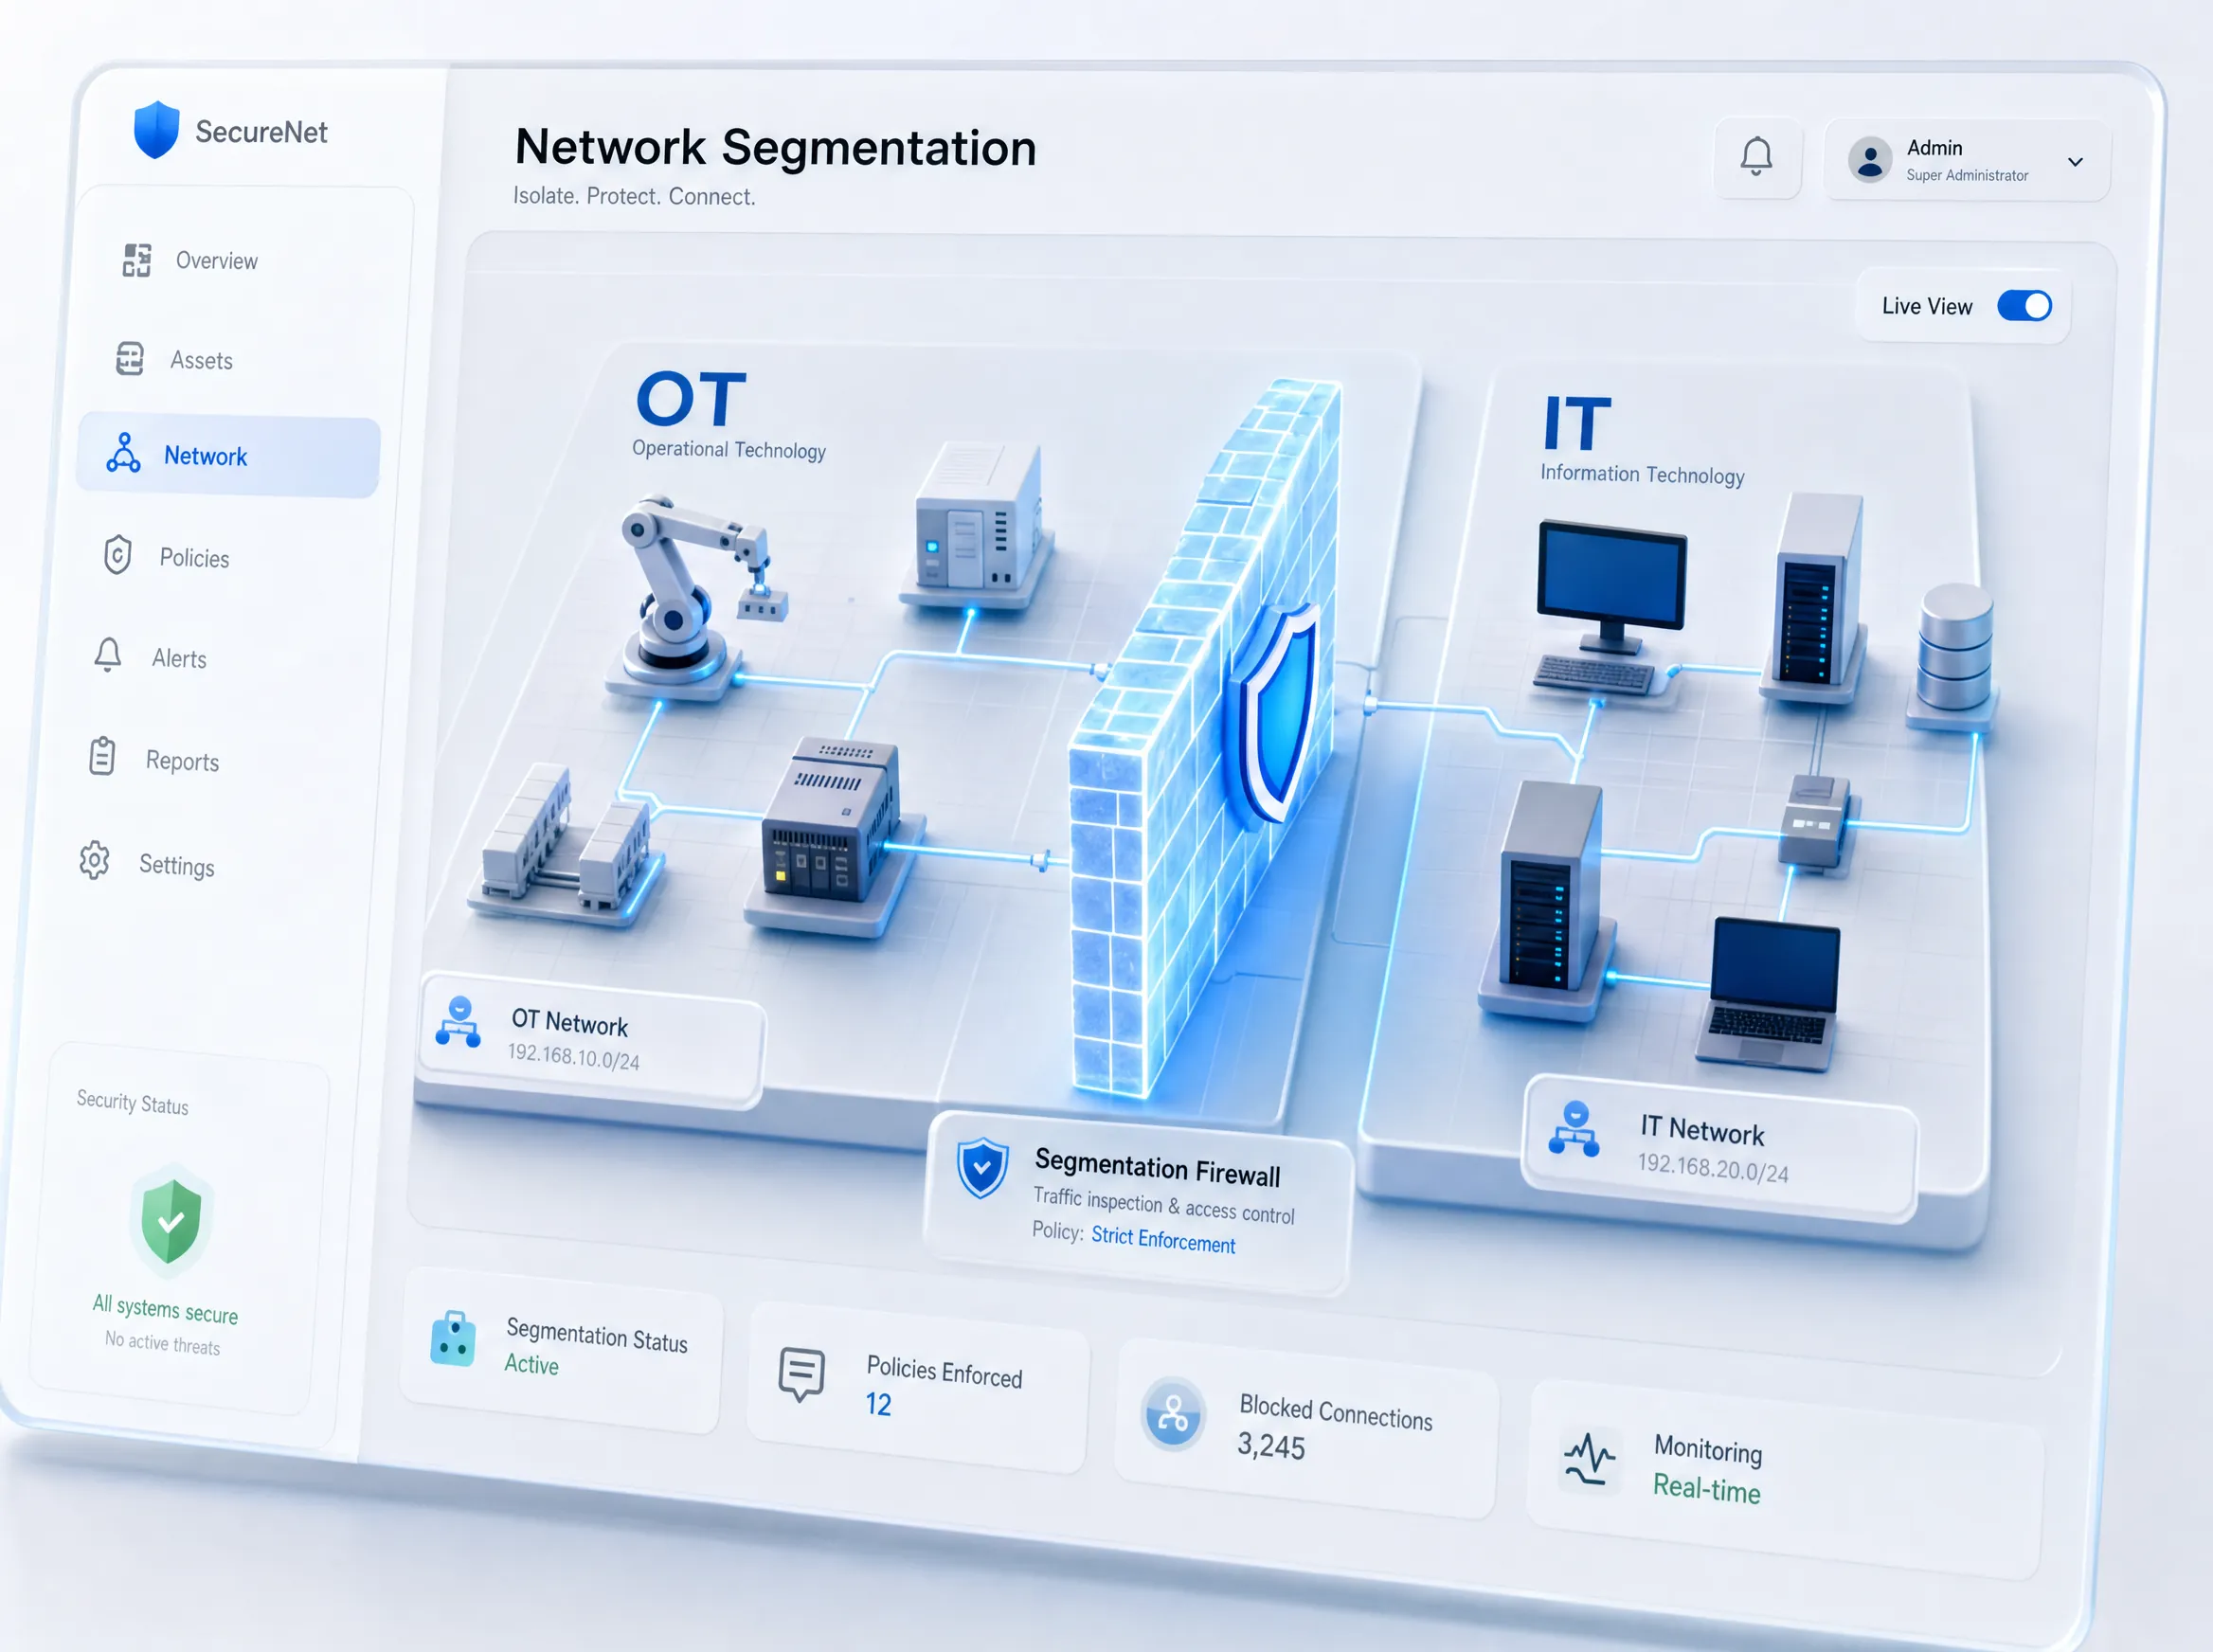
Beveiliging vraagt om passende maatregelen. Met duidelijke verantwoordelijkheden.
Stem segmentatie, toegang, logging en updates af op uw risicoanalyse en leg de afspraken vast.
Wetgeving en norm hebben elk een eigen rol
De Cyberbeveiligingswet stelt eisen aan organisaties binnen haar reikwijdte. ISO 27001 biedt een kader voor informatiebeveiligingsmanagement; een certificaat moet op scope en geldigheid worden beoordeeld.
NIS2
Beoordeel eerst of uw organisatie onder de Cyberbeveiligingswet valt en welke gebouwsystemen relevant zijn voor uw diensten. Onderwerpen voor de risicoanalyse zijn:
- Beveiligde netwerkarchitectuur voor gebouwsystemen
- Segmentatie van OT- en IT-netwerken
- Toegangscontrole en identity management
- Logging en monitoring van systeemactiviteiten
- Detectie van en respons op cyberdreigingen
Leg onderhoud en opvolging vast
Software en onderhoud kunnen maatregelen ondersteunen. Spreek af wie updates, controles en incidentopvolging verzorgt; de gekozen opstelling bewijst op zichzelf geen wettelijke naleving.
ISO 27001
Stem de gebouwbeheeropdracht af op uw informatiebeveiligingsbeleid. Bespreek welke documentatie en controles nodig zijn voor onderwerpen zoals:
- Systematische risicoanalyse
- Beheer van beveiligingsincidenten
- Continue verbetering
- Borging van vertrouwelijkheid, integriteit en beschikbaarheid
Onderzoek de benodigde koppelingen
Bespreek met uw security-team of koppelingen met identiteitsbeheer en logging nodig zijn. Bevestig de beschikbare interfaces, toegangsrechten en technische haalbaarheid voordat u de uitvoering afspreekt.
Test wat er gebeurt bij verbindingsverlies
Leg vast welke lokale functies beschikbaar blijven, wat met ontbrekende meetgegevens gebeurt en hoe herstel wordt gecontroleerd. Test dit voor de gekozen inrichting.
Synchronisatie
Spreek af hoe gegevens worden gesynchroniseerd en hoe ontbrekende of conflicterende waarden bij herstel worden behandeld.
Uitval en herstel
Test welke lokale regel- en alarmfuncties beschikbaar blijven en wie herstel uitvoert. Leg beperkingen vast.
Toegang tot data
Leg afspraken over data, bewaartermijnen en export vast. Controleer welke formaten en gegevens in uw omgeving beschikbaar zijn.
NIS2 in het kort
De Cyberbeveiligingswet geldt sinds 15 augustus 2026. De toepasselijkheid en passende maatregelen vragen een beoordeling van uw organisatie.
NIS2 is de Europese richtlijn voor cyberweerbaarheid van essentiële en belangrijke organisaties. In Nederland is zij omgezet in de Cyberbeveiligingswet. Voor organisaties binnen de reikwijdte geldt onder meer een zorgplicht voor de beveiliging van de systemen waarmee zij hun diensten verlenen.
De Cyberbeveiligingswet geldt sinds 15 augustus 2026. Organisaties binnen haar toepassingsgebied moeten voldoen aan onder meer de registratie-, zorg- en meldplicht.
De reikwijdte hangt af van sector, omvang en specifieke criteria. De wet bestrijkt 18 sectoren. Leveranciers kunnen daarnaast contractuele beveiligingseisen krijgen zonder zelf rechtstreeks onder de wet te vallen.
Plichtige organisaties moeten relevante risico’s in hun leveranciersrelaties beoordelen. Daardoor kunnen installateurs en dienstverleners beveiligingseisen krijgen van hun opdrachtgever. Toets afzonderlijk of de leverancier zelf rechtstreeks onder de wet valt.
Gebouwgebonden OT kan relevant zijn voor de diensten van een plichtige organisatie en hoort dan bij de risicoanalyse. Het bezit van een GBS of GACS maakt een organisatie niet automatisch Cbw-plichtig.
Leg risicoanalyse, maatregelen, verantwoordelijkheden, incidentopvolging en controles vast. Rapportages kunnen dit ondersteunen. De toezichthouder beoordeelt wettelijke naleving; een softwarelicentie, rapportdownload of marktkeurmerk bewijst die niet zelfstandig.
De bevoegde toezichthouder kan handhavend optreden. De maatregel hangt af van de overtreding en omstandigheden. Het bestuur heeft verantwoordelijkheid voor goedkeuring van maatregelen en toezicht op de uitvoering.
Nee. NEN 7510 betreft informatiebeveiliging in de zorg; NIS2 is een Europese richtlijn die in Nederland via de Cyberbeveiligingswet is uitgewerkt. Normen kunnen helpen maatregelen te organiseren, maar een certificaat vervangt de beoordeling van wettelijke naleving niet.
Bronnen: Rijksoverheid over inwerkingtreding en reikwijdte en NCSC over de status van marktkeurmerken. Lees ook de uitleg over de Cyberbeveiligingswet (NIS2) in de kennisbank.
Van architectuur naar aantoonbaarheid
Lees hoe de wettelijke reikwijdte, beveiligingsmaatregelen en onderbouwing samenhangen.
Wachten op handhaving is duurder dan handelen.
In zestig seconden weet u of uw pand GACS-plichtig is. In één gesprek weet u wat ControllX in uw situatie betekent — financieel, technisch en juridisch.